

100% op Internet.nl: wat de test meet en wat de score zegt


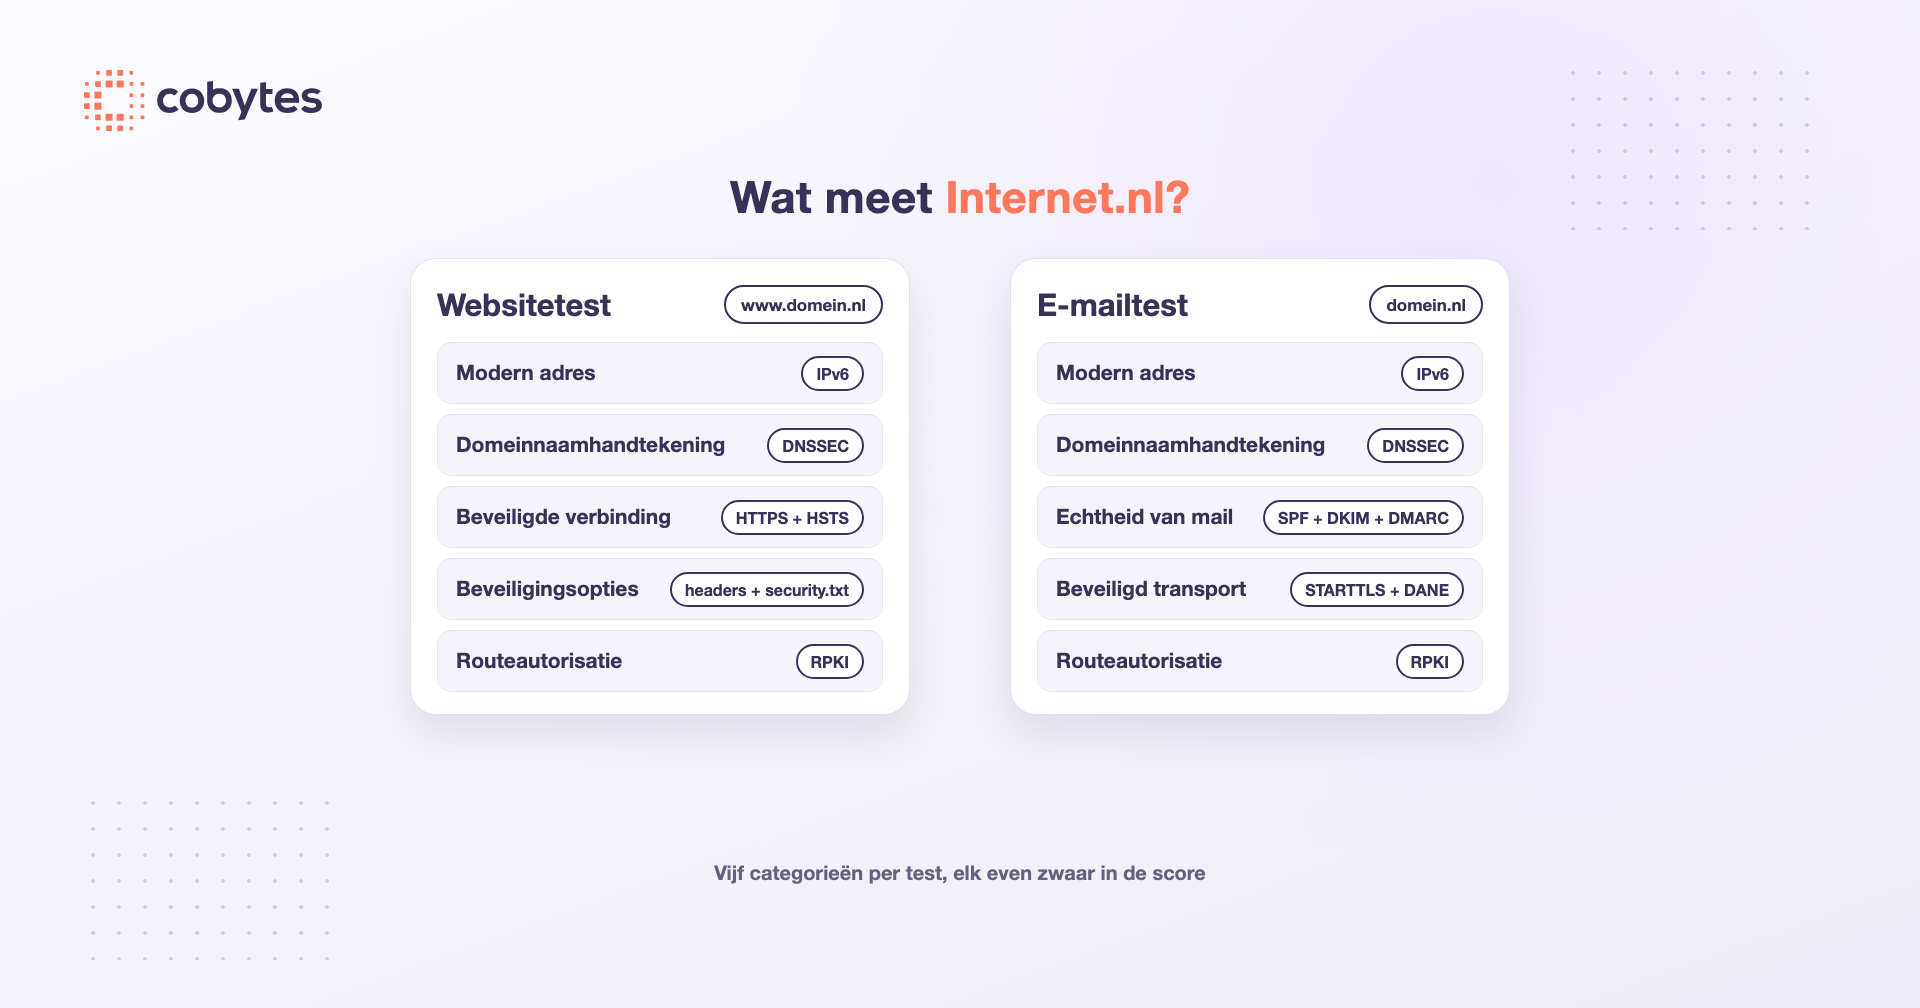
Een score van 100% op Internet.nl betekent dat een domein slaagt voor alle subtests die de test als vereist aanmerkt: voor een website zijn dat IPv6, DNSSEC, een goed ingestelde HTTPS-verbinding en RPKI, voor mail daarnaast SPF, DKIM, DMARC, STARTTLS en DANE. Het zegt dat de basis van een set open internetstandaarden klopt. Het zegt niet dat een website, een mailserver of een hoster veilig is.
Gemeten op 14 november 2026: www.cobytes.com scoort 100% in de websitetest. Het domein cobytes.com scoort 95% in de mailtest. Hieronder lees je wat er wordt getest, waarom die 5% ontbreekt en wat je als koper met zo’n score kunt.
Wat Internet.nl is
Internet.nl is een gratis test van het Platform Internetstandaarden, waarin partijen uit de internetgemeenschap en de Nederlandse overheid samenwerken. Je vult een domeinnaam in en krijgt binnen een paar minuten een rapport met een permanente link. Volgens Internet.nl zelf is de norm gebaseerd op de standaarden op de ‘pas toe of leg uit’-lijst van Forum Standaardisatie, op adviezen van het NCSC en op RFC’s van de IETF.
Die bron is belangrijk. Internet.nl noemt zichzelf een compliance-test voor standaarden en uitdrukkelijk geen beveiligingstest. Wie een 100%-score presenteert als bewijs dat zijn omgeving veilig is, zegt meer dan de test zegt.
Er zijn drie tests: een websitetest, een mailtest en een test voor je eigen internetverbinding. Voor een hoster tellen de eerste twee. Elke test bestaat uit vijf categorieën die even zwaar wegen, en per categorie een reeks subtests. Alleen subtests met de status vereist tellen mee in het percentage. Aanbevolen en optionele subtests zie je wel in het rapport, maar ze verlagen de score niet.
De websitetest per categorie
| Categorie | Wat er wordt gecontroleerd | Telt mee | www.cobytes.com op 14 november 2026 |
|---|---|---|---|
| IPv6 | Hebben de nameservers en de webserver een IPv6-adres, zijn ze daarop bereikbaar en toont de site via IPv6 hetzelfde als via IPv4? | ja | Geslaagd. Webserver op 2a03:38a0:60:20::1. |
| DNSSEC | Is het domein ondertekend en klopt de handtekening (RFC 4033)? | ja | Geslaagd. Algoritme 13 (ECDSA P-256). |
| HTTPS | Beschikbaarheid en redirect naar HTTPS, HSTS (RFC 6797), TLS-versies en ciphers volgens de NCSC-richtlijnen, certificaat. DANE en CAA worden ook getoond. | grotendeels | Geslaagd. Alleen TLS 1.3, HSTS van een jaar, TLSA-record 3 1 1, CAA voor drie certificaatuitgevers. |
| Beveiligingsopties | Content-Security-Policy, Referrer-Policy, X-Content-Type-Options, X-Frame-Options en security.txt (RFC 9116). | nee, aanbevolen of optioneel | Alles geslaagd, ook de CSP-controle. |
| RPKI | Is er voor de IP-adressen van webserver en nameservers een geldige route-autorisatie (ROA)? | ja | Geslaagd. Eigen adresruimte op AS201191. |
Let op de vierde rij. Een website zonder Content-Security-Policy en zonder security.txt kan gewoon 100% halen; het rapport geeft dan een waarschuwing, maar het percentage blijft staan. Dat is geen fout van Internet.nl. Nieuwe subtests beginnen als aanbevolen en worden later soms vereist. Maar het is wel de eerste reden om bij een 100%-claim het rapport zelf te openen in plaats van alleen het getal te lezen.
Ook bij ons staat er een kanttekening in het rapport. Onze webserver comprimeert HTTP-antwoorden. Internet.nl meldt dat als informatie, omdat compressie over TLS in theorie vatbaar is voor de BREACH-aanval, en laat de afweging aan de beheerder. Het kost geen punten.
De mailtest per categorie
| Categorie | Wat er wordt gecontroleerd | cobytes.com op 14 november 2026 |
|---|---|---|
| IPv6 | IPv6-adressen en bereikbaarheid van nameservers en ontvangende mailservers (MX). | Geslaagd. |
| DNSSEC | Zijn het maildomein en de domeinen van de mailservers ondertekend? | Geslaagd. |
| DMARC, DKIM en SPF | Bestaan de records en is het beleid streng genoeg (SPF, RFC 7208, DKIM, RFC 6376, DMARC, RFC 9989)? | Geslaagd. SPF eindigt op -all, DMARC staat op p=reject. |
| STARTTLS en DANE | Biedt elke MX versleuteling aan, alleen met veilige TLS-versies en ciphers, en is er een geldig DANE-record (RFC 7672)? | Gezakt. STARTTLS en DANE zijn er, maar de MX-servers accepteren nog TLS 1.0 en 1.1 en een aantal verouderde ciphers. |
| RPKI | Geldige route-autorisatie voor nameservers en mailservers. | Geslaagd. |
Die ene gezakte categorie is ons eigen huiswerk, en we noemen hem hier bewust. Onze ontvangende mailservers onderhandelen netjes TLS 1.3 met een moderne afzender, maar een afzender die alleen TLS 1.0 spreekt, krijgt ook nog een verbinding. Internet.nl toetst hier aan de TLS-richtlijnen van het NCSC en vindt dat onvoldoende. Voor de Hall of Fame telt dat mee: daarvoor moet het eigen domein van een hoster 100% halen in beide tests.
Wat 100% wel en niet zegt over een hoster
De Hall of Fame voor hosters is een lijst van hostingbedrijven die op eigen verzoek zijn opgenomen. De criteria zijn helder: het eigen domein haalt 100% voor web en mail, klanten moeten de mogelijkheid hebben om ook 100% te halen, en het bedrijf staat in het Handelsregister. Internet.nl controleert dat twee keer per maand automatisch. Zakt een hoster drie scans op rij onder de 100%, ongeveer zes weken, dan gaat hij eruit.
Wat je daaruit mag afleiden: de hoster weet hoe je deze standaarden inricht en kan het op zijn eigen domein laten zien. Dat is meer dan het lijkt. DNSSEC, DANE en een strikte CSP gaan alle drie stuk als je ze verwaarloost, en dan zie je het binnen twee weken in het dashboard van Internet.nl.
Wat je er niet uit mag afleiden:
- Dat jouw domein 100% haalt. De score gaat over het domein dat getest is. Of jouw site of mail slaagt, hangt af van je DNS, je mailprovider en je applicatie. Laat het je hoster op jouw eigen domein laten zien.
- Dat de applicatie veilig is. Internet.nl kijkt niet naar verouderde plugins, zwakke wachtwoorden, open beheerpagina’s of fouten in je eigen code.
- Iets over beheer. Back-ups, patchbeleid, wie er toegang heeft en wat er gebeurt bij een storing staan in geen enkele subtest.
- Dat het morgen nog zo is. Elk rapport is een momentopname met een datum. Een claim zonder datum en zonder link naar het rapport zou ik niet serieus nemen.
Hoe wij aan die 100% komen en hem houden
Cobytes staat sinds begin 2021 in de Hall of Fame voor hosters. In het webarchief ontbreken we op de versie van 19 januari 2021, en staan we erin op die van 26 februari 2021 en op elke januariversie sinds 2022. Het inrichten van deze standaarden is bij ons dus geen nieuw werk. Wat tijd kost, is ze laten staan terwijl alles eromheen verandert.
TLS. www.cobytes.com spreekt alleen TLS 1.3. Een client die alleen TLS 1.2 kan, krijgt geen verbinding. Voor een publieke website met bezoekers op actuele browsers is dat te verdedigen; bij een API met oudere koppelingen zou je eerst je logs bekijken. HSTS staat op een jaar, met includeSubDomains. Die laatste optie zet je pas aan als je zeker weet dat elk subdomein HTTPS doet, want een browser onthoudt hem.
CSP. Dit is het onderdeel met het meeste onderhoud. Onze policy werkt met een nonce die per verzoek verandert en met 'strict-dynamic', zonder 'unsafe-inline' of 'unsafe-eval', en style-src-attr 'none' blokkeert inline style-attributen. Omdat de pagina’s in een cache staan, zet WordPress een vaste markering in de HTML en vervangt de webserver die bij elk antwoord door een nieuwe waarde. Een plugin-update kan zomaar weer een inline style of een eval meebrengen. Daarom passen we die bestanden bij het bouwen aan, en laat een test de pipeline falen als een update niet meer overeenkomt met wat we verwachten. Hoe dat in elkaar zit, staat in ons artikel over de WordPress-CSP.
DNSSEC en DANE. Het domein is ondertekend met algoritme 13. De drie nameservers zitten onder drie verschillende topleveldomeinen: .com, .eu en .io. Voor de website en de mailservers staat een TLSA-record van het type 3 1 1. Dat pint de publieke sleutel van het certificaat, niet het certificaat zelf. Een verlenging met dezelfde sleutel gaat dus gewoon goed, maar wie een nieuwe sleutel neemt zonder eerst het TLSA-record bij te werken, breekt DANE. Internet.nl wijst er bij onze mailservers op dat we geen tweede record klaar hebben staan voor zo’n wissel. Dat telt niet mee in de score, maar het is een terecht punt.
RPKI. De website draait op IP-adressen uit onze eigen adresruimte, 185.71.60.0/22 en 2a03:38a0::/32 onder AS201191. Voor die adressen hebben we zelf route-autorisaties gepubliceerd. Een hoster die adressen huurt, is daarvoor afhankelijk van zijn netwerkleverancier.
security.txt. Het bestand staat op /.well-known/security.txt, is ondertekend met PGP en verwijst naar onze responsible-disclosurepagina. Het verloopt op 19 maart 2027. Vergeet je die datum, dan vervalt het bestand en geeft het rapport een waarschuwing. Het is het soort onderhoud dat niemand ziet tot het misgaat.
De configuratie van de webserver staat in Git en gaat via Ansible naar de servers. Wijzigingen aan de website gaan eerst naar een acceptatieomgeving en daarna pas naar productie. Zo komt een header niet per ongeluk van tafel. Mail is een apart systeem met een eigen configuratie, en daar zit nu het gat uit de tabel hierboven.
Waarom een koper hier iets aan heeft
Voor overheden en semipublieke organisaties is dit geen bijzaak. Alle standaarden die Internet.nl als vereist test, staan op de ‘pas toe of leg uit’-lijst van Forum Standaardisatie: DNSSEC, HTTPS en HSTS, IPv6, RPKI, TLS, SPF, DKIM, DMARC en STARTTLS en DANE. Security.txt staat er ook op. Een publieke organisatie moet deze standaarden toepassen bij de aanschaf van een ICT-dienst, of uitleggen waarom niet. HTTPS en HSTS zijn sinds 1 juli 2023 zelfs wettelijk verplicht voor publiek toegankelijke overheidswebsites. Kies je een hoster die deze standaarden niet beheerst, dan moet jij straks uitleggen waarom.
Voor bedrijven die onder NIS2 vallen, speelt iets anders. Artikel 21, lid 2 van de NIS2-richtlijn vraagt onder meer om beveiliging van de toeleveringsketen (onderdeel d), beleid voor cryptografie en encryptie (onderdeel h) en beveiligde communicatie (onderdeel j). Je hoster is een directe leverancier. Een gedateerd Internet.nl-rapport van zijn eigen domein en van jouw domein is een klein maar controleerbaar stuk bewijs bij die beoordeling. Het vervangt geen risicoanalyse en geen ISO 27001-certificaat, maar het is wel iets wat je zelf kunt narekenen.
Zelf controleren in vijf minuten
Ga naar internet.nl, vul bij de websitetest het adres in dat je bezoekers echt gebruiken (vaak met www) en bij de mailtest het domein achter het @-teken. Open daarna het rapport, niet alleen het percentage, en kijk naar oranje waarschuwingen in de beveiligingsopties. Wil je het op de opdrachtregel nalopen, dan geven deze drie commando’s al veel:
curl -sI https://www.jouwdomein.nl/ | grep -iE "strict-transport|content-security|referrer"
dig +dnssec +short DS jouwdomein.nl
dig +short TXT _dmarc.jouwdomein.nl
Geeft het tweede commando niets terug, dan staat er geen DS-record bij de registry en kan niemand de DNSSEC-handtekening van je domein controleren. Geeft het derde niets terug, dan heb je geen DMARC-beleid en vertel je ontvangers niet wat ze moeten doen met mail die zich ten onrechte als jouw domein voordoet. Hoe je SPF instelt, lees je in ons artikel over SPF. Welke headers ertoe doen, staat in 7 security headers die er echt toe doen.
Veelgestelde vragen
Nee, niet per definitie. Internet.nl test of een set open standaarden goed is toegepast, zoals IPv6, DNSSEC, HTTPS en RPKI. Kwetsbare software, zwakke wachtwoorden en fouten in de applicatie vallen buiten de test. Internet.nl noemt zichzelf een compliance-test en geen beveiligingstest.
Nee. CSP, Referrer-Policy, X-Content-Type-Options en security.txt zijn aanbevolen subtests en X-Frame-Options is optioneel. Ontbreken ze, dan geeft het rapport een waarschuwing, maar het percentage blijft gelijk. Alleen subtests met de status vereist tellen mee.
Het eigen domein van de hoster haalt 100% in de websitetest en in de mailtest, klanten moeten ook 100% kunnen halen, het bedrijf staat in het Handelsregister en de hoster vraagt de opname zelf aan. Internet.nl controleert de scores twee keer per maand en haalt een hoster uit de lijst na drie scans op rij onder de 100%.
Op 14 november 2026 scoorde www.cobytes.com 100% in de websitetest en cobytes.com 95% in de mailtest. In de mailtest zakt de categorie STARTTLS en DANE, omdat de ontvangende mailservers nog TLS 1.0 en 1.1 en enkele verouderde ciphers accepteren.
Voor publieke organisaties staan DNSSEC, HTTPS en HSTS, IPv6, RPKI, TLS, SPF, DKIM, DMARC, STARTTLS en DANE en security.txt op de pas-toe-of-leg-uit-lijst van Forum Standaardisatie. HTTPS en HSTS zijn sinds 1 juli 2023 wettelijk verplicht voor publiek toegankelijke overheidswebsites.
Zoek je hosting waarbij deze standaarden bij de inrichting horen, kijk dan bij managed hosting, of bij een managed VPS als je applicatie eigen resources nodig heeft. Wil je dat we je huidige omgeving doorlichten, dan is security de plek. Wat een web application firewall daar nog aan toevoegt, lees je in wat is een web application firewall.
Bekijk deze relevante artikelen

19 november 2026
Hosting voor gemeenten en overheid: wat ISO 27001 afdekt
2 oktober 2026
Managed of unmanaged hosting: wat krijg je en wat kost het?
26 september 2026